



El sistema de control de acceso desempeña un papel vital para garantizar la seguridad de la información, la gestión de recursos, etc. Los siguientes son los cuatro procesos principales que suelen participar en el sistema de control de acceso:
1. Identificación
Este es el paso inicial del sistema de control de acceso. Los usuarios deben identificarse en el sistema, lo que se puede lograr de diversas formas.
- Nombre de usuario: El usuario introduce un nombre de usuario único para identificarse. Por ejemplo, en el sistema de oficina de una empresa, los empleados tienen números de empleado específicos o nombres de usuario personalizados, que son como el nombre de una persona, que es un identificador para distinguir diferentes individuos en el sistema.
- Cuenta: Además del nombre de usuario, la cuenta también se puede utilizar como parte de la identidad, especialmente en algunos sistemas o plataformas financieras que requieren un mayor nivel de seguridad. Las cuentas suelen estar vinculadas a información de registro de usuario específica, como cuentas bancarias correspondientes a información de identidad del usuario, información financiera, etc.
2. Autenticación
Después de la identificación de la identidad, el sistema necesita verificar si la identidad reclamada por el usuario es verdadera.
- Verificación de contraseña: Esta es la forma más común, el usuario ingresa la contraseña correspondiente al nombre de usuario o cuenta. La solidez y seguridad de la contraseña son cruciales para proteger el sistema. Por ejemplo, una contraseña segura puede contener una combinación de letras, números y caracteres especiales para evitar que se pueda descifrar fácilmente.
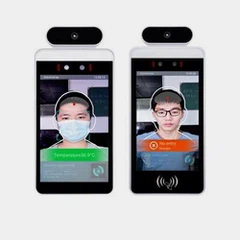
- Autenticación multifactor: Para mejorar la seguridad, muchos sistemas utilizan la autenticación multifactor. Además de las contraseñas, se pueden combinar tecnologías biométricas como el reconocimiento de huellas dactilares y el reconocimiento facial. Por ejemplo, al desbloquear un teléfono inteligente moderno, puede utilizar una contraseña, reconocimiento de huellas dactilares o reconocimiento facial para verificar la identidad del usuario. También puede incluir la verificación del código de verificación por SMS, es decir, el sistema enviará un código de verificación único al teléfono móvil registrado del usuario, y el usuario debe ingresar el código de verificación para completar la verificación de identidad.
3. Autorización
Una vez verificada la identidad del usuario, el sistema determinará a qué recursos puede acceder el usuario o qué operaciones puede realizar.
- Autorización basada en roles: los derechos de acceso se asignan en función del rol del usuario en la organización. Por ejemplo, en una empresa, el personal financiero puede acceder a archivos y funciones del sistema relacionados con las finanzas, mientras que es posible que los empleados comunes y corrientes no puedan acceder a esta información confidencial. Se predefinin diferentes roles con diferentes conjuntos de permisos y el sistema otorga los permisos correspondientes según el rol al que pertenece el usuario.
- Autorización basada en recursos: define directamente qué usuarios pueden acceder al recurso en sí. Por ejemplo, es posible que solo los miembros del equipo del proyecto puedan acceder a un archivo de proyecto específico, mientras que al resto del personal se le niega el acceso. Este método de autorización es más sofisticado y puede establecer derechos de acceso para cada recurso por separado.
IV. Auditoría
Este proceso registra y revisa principalmente las actividades en el sistema de control de acceso.
- Registros de registro de acceso: el sistema registrará el comportamiento de acceso del usuario, incluida la hora de acceso, los recursos a los que accedió, las operaciones realizadas y otra información. Estos registros se pueden utilizar para análisis posteriores, como descubrir si existen comportamientos de acceso anormales o vulnerabilidades de seguridad. Por ejemplo, si se descubre que un usuario accede con frecuencia a archivos confidenciales importantes durante el horario laboral no normal, esto puede ser una señal de un riesgo de seguridad.
- Revisión de cumplimiento: Revisar el funcionamiento del sistema de control de acceso de acuerdo con la normativa interna de la organización o leyes y regulaciones externas. Asegúrese de que la política de control de acceso del sistema cumpla con los estándares relevantes. Por ejemplo, las normas de protección de datos exigen que las empresas controlen estrictamente el acceso a los datos de los usuarios. El proceso de auditoría ayuda a garantizar que las empresas cumplan con estas regulaciones.


